夜勤者全員が同じIDで介護記録へログインし、訪問先で撮った褥瘡の写真を個人LINEへ送り、退職者のアカウントは月末まで残る。小規模な介護事業所では、どれも「現場を止めないため」の工夫に見えます。しかし事故が起きた瞬間、誰がどの利用者情報を見たのか、画像がどこへ複製されたのか、外部委託先がまだ接続できるのかを説明できません。
対策の起点は高価な監視製品ではありません。利用者情報が、受付、記録、申し送り、訪問、家族連絡、請求、委託保守、退職の間をどう移動するかを一枚に描き、個人単位のID、最小権限、管理端末、削除期限、事故連絡を置くことです。個人情報保護法は安全管理措置、従業者の監督、委託先の監督を事業者へ求めています。
最初に止めるべきは「全員が見られる共有ID」と「どこへ保存されたか分からない私物端末」です。製品選びより先に、アクセスした人と複製先を追える状態へ変えます。
本記事は2026年9月8日に、個人情報保護法、個人情報保護委員会・厚生労働省の医療・介護ガイダンスとQ&A、通則編、漏えい報告案内、厚生労働省の介護事業所向け情報安全管理手引き、介護ICT委託資料を確認しました。事案の内容、法人形態、自治体の指定基準、契約によって対応が変わるため、個別事故は個人情報保護責任者、自治体、専門家へ速やかに相談してください。
共有IDを「便利な共用品」から事故原因へ読み替える
個人を識別できないログが事故調査を止める理由を見ます。
共有IDでは、記録を修正した人、CSVを出力した人、夜間に大量閲覧した人を区別できません。アクセスログにIDが残っても、実際の利用者が特定できなければ、誤入力の訂正、内部不正の調査、本人への説明に使えないログです。
個人情報保護委員会の通則編は、個人データへアクセスする担当者と範囲を限定し、正当なアクセス権を持つ者を識別・認証する技術的安全管理措置を示しています。介護事業所向け手引きも、安全な使用環境、ログイン・ログオフ、閲覧・入力・送信を分けて扱います。パスワードを強くするだけでなく、誰のIDかを確定できることが前提です。
一人一IDへ移す際は、職員番号、雇用区分、所属、担当サービス、勤務帯、付与日、停止予定日を台帳へ結びます。夜勤の応援職員へ管理者権限を渡さず、必要な利用者と機能を勤務終了まで付けます。代理入力を認める場合も、ケアを行った人と入力した人を記録上で分けます。
監査で必要なのはログの保存件数ではなく、「この閲覧・変更・出力を誰が、どの業務目的で行ったか」まで戻れることです。
利用者情報を四段階に分けて権限表を作る
情報の感度と操作を分け、必要最小限の範囲へ絞ります。
氏名と連絡先だけの台帳、要介護認定、服薬・疾病、排泄・認知・家族関係を含むケア記録では、漏えい時の影響が同じではありません。健康、障害、診療等に関する情報は要配慮個人情報に当たり得ます。介護現場では生活の細部も本人の尊厳や安全へ直結します。
情報を「公開不可」「担当者限定」「施設内共有」「集計・匿名化後」の四段階に分け、閲覧、入力、訂正、印刷、画像保存、外部送信、削除の権限を別々に置きます。管理者だから全情報を常時閲覧できる設計ではなく、事故調査や請求修正など目的と期間を付けて追加権限を出します。
サービス担当者会議や家族説明に必要な共有は、目的、相手、範囲、本人同意、記録方法を確認します。「関係者だから全部送る」ではなく、今回のケア判断に必要な項目へ絞ります。介護記録ソフトの選び方で機能を見る際も、画面権限だけでなくPDF・CSV・API・印刷後の扱いまで試します。
私物スマホを禁止する前に代替動線を置く
現場が私物端末を使う理由から正式な代替を設計します。
私物端末の一律禁止を掲示しても、緊急連絡、訪問先の地図、傷の写真、家族との日程調整に業務端末が足りなければ、現場は隠れて使います。まず一週間、誰が何のために私物端末を使ったかを責任追及なしで棚卸しし、必要機能を業務端末と正式な連絡手段へ移します。
写真は撮影時より複製後が危険です。端末本体、写真アプリ、クラウド写真バックアップ、メッセージ履歴、通知プレビュー、パソコン同期、削除済みフォルダーへ残る可能性があります。顔を写していなくても、居室、名札、時刻、位置情報、傷の特徴から本人を推測できる場合があります。
業務端末には画面ロック、暗号化、OS更新、アプリ制限、遠隔無効化、持出し記録を設定します。撮影は許可されたアプリから利用者記録へ直接保存し、端末の写真領域へ残さない構成を試します。通信できない訪問先では、オフライン保存の暗号化、送信後削除、紛失時連絡を実機で確認します。
「私物端末禁止」は代替手段がなければ守られません。業務で必要な写真・連絡・地図・認証を先に用意し、保存先と削除時点を一つずつ決めます。
 端末導入、接続試験、職員研修を同じ日に詰めません。私物端末で代替していた業務を一つずつ正式な動線へ移します。
一人一IDでも権限を広げ過ぎない
職種、担当、時間、操作ごとに権限を切ります。
個人IDを作っただけでは、全員へ同じ権限を配れば被害範囲は変わりません。管理者、ケアマネジャー、介護職、看護職、事務職、栄養、送迎、実習生、派遣、委託保守ごとに、必要な利用者、項目、操作、時間帯を分けます。
兼務者は職種の足し算で権限を最大化せず、その日の勤務役割へ切り替えます。法人本部の人事担当が施設の詳細ケア記録を常時見られる、請求担当が全画像を出力できる、研修中の職員が本番データを検索できる設計は、目的と必要性を再確認します。
権限の申請者、承認者、設定者を一人に集中させません。小規模事業所では完全分離が難しくても、設定後の一覧を別の管理者が月次確認できます。異常を見る指標は失敗ログだけでなく、深夜の大量閲覧、担当外利用者、短時間の連続出力、退職予定者のダウンロードです。
退職・異動・休職は当日に遮断する
人事イベントとID・端末停止を同じ時刻へそろえます。
アカウント停止を給与締めや月末処理と同じ日程にすると、退職後も数週間アクセスできる空白が生まれます。最終勤務時刻、貸与端末返却、ID停止、VPN・メール・チャット・クラウド・物理鍵の無効化を退職票へまとめます。
異動や休職も退職と同じです。別施設へ異動した人が以前の利用者を閲覧できる、育休中の端末が自宅で同期し続ける、派遣終了後も共有パスワードを知っている状態を残しません。復職時は旧権限を自動復活させず、現在の担当で再申請します。
端末返却では外観だけでなく、ローカル保存、ブラウザーのダウンロード、USB、印刷待ち、同期フォルダーを確認します。個人端末を例外利用した事実がある場合、削除したという口頭確認だけで終えず、保存経路とバックアップを本人と管理者で確認します。
退職者IDの停止基準は月末ではなく最終勤務時刻です。異動・休職・委託終了も同じ台帳で、論理権限と端末・鍵を同時に閉じます。
クラウド委託を「ベンダーが安全」で終えない
再委託、ログ、事故、契約終了まで委託元が管理します。
個人情報保護法25条は、個人データの取扱いを委託する場合、委託元へ必要かつ適切な監督を求めます。事故を起こしたのがクラウド会社でも、介護事業者が契約と運用を説明できなければ、利用者にとって責任の所在が消えます。
契約前に、保存国、再委託、管理者アクセス、暗号化、バックアップ、ログ提供、脆弱性対応、事故連絡時間、データ返却、削除証明、契約終了後の閲覧停止を確認します。「国際認証取得済み」は確認材料の一つであり、自社のデータ項目と運用を自動で適法にする証明ではありません。
保守担当が遠隔接続する場合、都度承認、接続元、作業者、対象端末、開始・終了時刻、実施内容、取得ファイル、作業後の削除を残します。共有の保守IDを常時開けず、障害対応の時間だけ有効化します。再委託先が変わる通知と異議・解約の扱いも契約へ入れます。
厚生労働省の介護ICT委託資料は、ベンダー任せにせず、委託契約と事業所側の管理責任を確認する考え方を示しています。医療機器のサイバーセキュリティと同様に、機器・ソフト・ネットワーク・保守の責任境界を図にします。
写真・チャット・メールを別々に監査する
正式システム外へ複製される利用者情報を追います。
「クラウドは使っていない」という事業所でも、職員同士のチャット、家族メール、写真、共有カレンダー、Web会議、地図アプリへ利用者情報が分散します。正式な介護ソフトだけを資産台帳へ載せると、事故時に一番見つけにくい経路が残ります。
家族連絡では、送信前に宛先、利用者、添付、本文の四点を別の職員が確認する場面を決めます。一斉送信の宛先欄、過去メールへの返信、オートコンプリート、同姓利用者の添付取り違えを実演します。本文へ必要以上の病歴を載せず、閲覧期限のある安全な共有へ移せる情報を分けます。
FAXも安全とは限りません。短縮番号の誤登録、送信先の複合機放置、紙の取り忘れがあります。送信手段ごとに、宛先確認、到達確認、保存、廃棄、誤送信時連絡を定め、件数とヒヤリハットを月次で比べます。
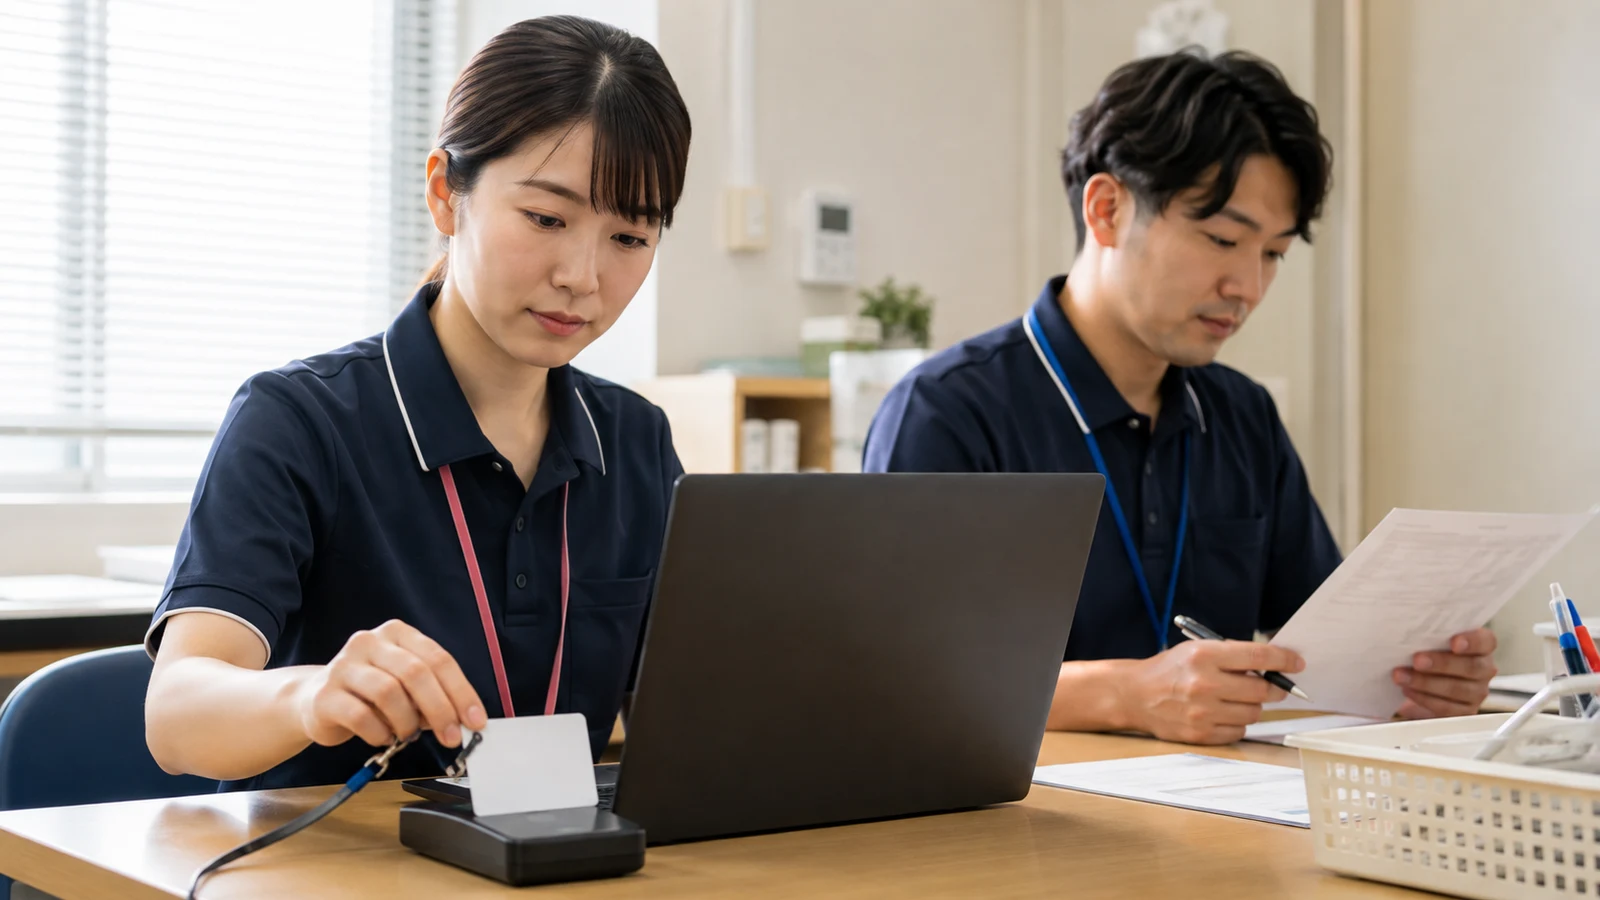 一人一ID、個人認証、権限一覧を同じ運用にします。カードを持っているだけで全利用者を見られる設計にはしません。
漏えい疑いの最初の30分を決める
拡大防止、証拠保全、ケア継続、報告判断を並行します。
紛失、誤送信、不審なログ、ランサムウェア、印刷物の置き忘れを見つけた職員が、叱責を恐れて翌日まで待つことが最大の遅延になります。第一報では原因を断定させず、時刻、端末、利用者、情報、相手、現在の状態を責任者へ伝えます。
端末を勝手に初期化し、メールを削除し、ログを上書きすると、影響範囲と侵入経路を調べられません。ネットワーク隔離、アカウント停止、証拠保全、代替端末、当日のケア情報確保を役割別に進めます。システムを止めた結果、服薬や訪問先を確認できなくなる二次的なケアリスクも管理します。
要配慮個人情報を含む個人データの漏えい等など、個人情報保護法施行規則の報告対象に当たる場合、個人情報保護委員会への報告と本人通知が必要です。委員会の案内は、速報を発覚から概ね3〜5日以内、確報を原則30日以内、不正目的のおそれがある場合は60日以内と示しています。判断を期限直前まで保留せず、発覚日を記録します。
漏えい初動は「原因を全部調べてから報告」ではありません。発覚時刻を確定し、拡大防止と証拠保全を行い、報告要否と本人通知を並行して判断します。
30日で共有IDと私物端末から移行する
棚卸し、代替、試行、停止を四週間で進めます。
1週目に、利用者情報を扱うシステム、端末、紙、写真、チャット、委託先、アカウントを棚卸しします。共有IDの利用時間帯と、私物端末で代替している業務を聞き取ります。秘密利用を責める会にすると実態が出ないため、先に代替設計へ使う調査だと説明します。
2週目に、一人一ID、権限表、退職停止連携、業務端末、正式チャット、写真保存、持出しを試します。日勤だけでなく夜勤、訪問、緊急ショート、看取り、システム障害を含めます。ログイン待ちでケアが遅れるなら、共有IDへ戻さず端末台数と認証手順を直します。
3週目に委託契約、再委託、遠隔保守、データ返却・削除、事故連絡を確認します。4週目に共有IDを停止し、私物端末の例外を閉じ、退職・異動台帳と漏えい訓練を本番化します。移行後も最初の一か月はアクセス拒否、業務遅延、抜け道利用を毎週確認します。
介護事業所のBCP訓練では、端末停止中の服薬、食事、訪問、家族連絡を試します。病院のランサムウェア対策は、証拠保全と診療・ケア継続を同時に扱う際の参考になります。
合格基準は事故ゼロではなく追跡と復旧で置く
隠れた事故ではなく追跡可能性と初動時間を測ります。
事故ゼロだけをKPIにすると、報告しない組織が最も良く見えます。共有ID残数、退職当日停止率、権限棚卸し完了率、未管理端末数、私物端末例外日数、誤送信第一報までの時間、委託先ログ取得時間、復旧後の記録突合率を測ります。
ヒヤリハットが増えることは、初期には検知力が上がった可能性があります。件数だけで罰せず、同じ原因の再発、報告までの時間、対策完了日を見るべきです。利用者・家族からの訂正や削除の問い合わせがどこへ届き、何日で完了したかも安全管理の実力です。
月次監査では、ランダムな職員ID一件について、採用、権限付与、研修、利用ログ、異動、停止までを追います。ランダムな利用者一件では、紙、介護ソフト、画像、メール、バックアップ、委託先へ複製された場所を追います。どちらも一時間で説明できなければ、台帳か責任分界が足りません。
参考情報
法的義務と介護現場の安全管理を支える公式資料です。
以下は2026年9月8日に内容と到達性を確認する一次情報です。
よくある質問
気になる質問を開くと、本文の重要点を短く確認できます。
Q小規模事業所でも職員ごとのIDが必要ですか?
A規模より、誰が個人データへアクセスしたかを識別できることが重要です。共有IDを止め、職員・担当・権限・停止日を結び、必要に応じて代理入力者も記録します。
Q職員の私物スマホを完全に禁止すれば安全ですか?
A禁止だけでは、業務上必要な写真や緊急連絡が地下化します。業務端末、正式な連絡・撮影手段、オフライン時の代替を用意し、保存と削除を管理します。
Qクラウド会社が認証を取得していれば委託先監督は不要ですか?
A不要にはなりません。自社の利用者情報について、保存国、再委託、管理者アクセス、事故連絡、ログ、返却・削除、契約終了を確認し、運用を監督します。
Q退職者のIDは月末にまとめて止めてもよいですか?
A最終勤務後にアクセスできる期間を残さないよう、原則として最終勤務時刻に合わせます。メール、VPN、チャット、端末、物理鍵、委託IDも同時に確認します。
Q誤送信を見つけたらメールを削除すればよいですか?
A送信側の削除だけでは相手先から消えません。責任者へ即時連絡し、送信先・内容・時刻を保全し、回収依頼、影響評価、報告・本人通知の要否を判断します。
Q介護記録の漏えいはすべて個人情報保護委員会へ報告しますか?
A法令上の報告対象に当たるかを事案ごとに判断します。要配慮個人情報を含む漏えい等は報告対象になり得るため、発覚日を記録し、速報・確報と本人通知を速やかに検討します。