「能動的サイバー防御が始まるなら、企業も攻撃者へ反撃できる」。この理解は危険です。サイバー対処能力強化法が民間企業へhack backの一般権限を渡したわけではありません。企業側で現実に準備するのは、重要なシステムの届出、侵害事象の報告、通信情報を扱う協定、官民の情報共有、ベンダー脆弱性対応です。
2026年の企業実務で問われるのは反撃能力ではなく、どのシステムが社会機能を支え、何が起き、どこまで影響し、どの情報を誰へ出すかを初動中に説明できる能力です。
本記事は2026年9月2日時点のサイバー対処能力強化法、同整備法、内閣官房と国家サイバー統括室の説明資料を基にしています。法律は2025年5月16日に成立、5月23日に公布され、組織再編により同年7月に国家サイバー統括室が発足しました。具体的な施行期日、政省令、対象・報告様式は最新公表を確認してください。
企業の反撃ではなく国が要となる防御・抑止
企業はhack backではなく、自社環境の封じ込め、証拠、復旧へ集中します。
制度の柱は官民連携の強化、通信情報の利用、アクセス・無害化措置、組織・体制整備です。アクセス・無害化は、重大なサイバー攻撃による被害防止のため、政府が法的統制の下で行う仕組みです。一般企業が独自判断で第三者システムへ侵入する根拠ではありません。
民間企業は、証拠保全、通信遮断、アカウント停止、脆弱性修正、復旧、顧客保護といった自社環境の防御を行います。攻撃元と見えるIPが踏み台であることもあり、無断アクセスは無関係な第三者へ被害を広げます。
経営会議では「当社は能動的防御をするか」ではなく、どの事業を止める権限が誰にあり、政府へ何を共有し、顧客・委託先とどう連携するかを決めます。
hack backを検討する時間を、侵入経路の封鎖、被害範囲の特定、証拠保全、事業継続へ振り向けることが企業の正しい初動です。
特定重要電子計算機をCMDBの印で終わらせない
社会機能から設備、computer、cloud、委託先へ依存関係をたどります。
法律は、経済安全保障推進法上の特定社会基盤事業者を中心とする基幹インフラ事業者に、特定重要電子計算機を導入した際の製品名等の届出を求める枠組みを置きます。対象は会社の全PCという読み方でも、各部門が重要と感じるものを自由に選ぶ仕組みでもありません。
事業サービスから、重要設備、制御・業務機能、電子計算機、software、network、cloud、保守ベンダーへ分解します。資産台帳のhostnameだけでは、障害時に社会機能への影響を答えられません。設備更新、cloud移行、冗長系切替、保守契約変更を届出判断へ結びます。
対象・項目が政省令等で具体化される間も、社内で先走って確定扱いしません。法務・事業所管・OT・IT・調達が同じ候補台帳を使い、根拠、確認日、未確定事項を残します。
 機器一覧ではなく、社会機能へ影響する依存関係と、代替・復旧に必要な委託先まで見える台帳を作ります。
届出台帳の価値は製品名を埋めることではなく、その電子計算機が止まった時に、どの社会機能が何分で影響し、何へ切り替えるかを示せることです。
OTセキュリティの始め方で資産を棚卸しする際も、脆弱性数だけでなく安全停止と事業影響を結びます。
報告と封じ込めを同じ人に抱えさせない
未確定情報を分け、技術対応を止めずに第一報を更新します。
基幹インフラ事業者は、特定重要電子計算機のインシデント情報や原因となり得る事象を認知した時、事業所管大臣と内閣総理大臣へ報告する枠組みです。侵害直後は、対象設備への影響が分からないことが普通です。全容判明まで待つと初動共有が遅れ、断定すると誤報が増えます。
第一報を、確認済み事実、推定、未確認、次回更新時刻に分けます。発見時刻、侵入可能性、対象資産、事業影響、安全影響、実施済み対処、ログ保全、委託先、連絡責任者を最小セットにします。
技術対応者へ報告書作成を集中させず、incident commander、technical lead、legal/reporting lead、business continuity、communicationsを分けます。報告担当は技術チームの仮説を事実へ書き換えないよう、confidenceを残します。
速報の品質は情報量ではなく、確認済み・推定・未確認を分け、対処を止めず、次の更新時刻を約束できることです。
ランサムウェア対策とBCPの復旧訓練へ、政府報告と証拠保全の役割を追加します。
個人情報、業法、顧客契約の時計を一本化する
複数報告を一つの事実原本とincident timelineから作ります。
一つの侵害で、サイバー対処能力強化法、個人情報保護法、業法、上場規則、顧客契約、保険の通知が並行します。部門ごとに別の時刻と件数を持つと、外部説明が食い違います。
master incident timelineを一つ置き、法令ごとに報告先、起算点、期限、必要項目、承認者を紐付けます。人数、レコード数、停止時間は更新履歴を持ち、後の確報で変わった理由を残します。
報告先の一元化が政策上進められても、企業内の確認義務が自動的に一つになるとは限りません。最新の様式と窓口を確認し、同じ情報を再利用しながら固有項目を落とさない設計にします。
報告先が複数でも、事実の原本は一つです。外部文書ごとに数字を手入力せず、同じincident IDと時系列から生成します。
協定で渡す通信情報を平時に決める
目的、範囲、安全管理、保存、削除を具体化してから提供します。
制度は、基幹インフラ事業者等との協定に基づく通信情報の提供と、政府による分析・情報提供を扱います。通信の秘密と個人情報に関わるため、「役立ちそうなログを全部出す」という運用は避けます。
データ種別、目的、対象network、項目、期間、頻度、送信方法、暗号化、アクセス権、保存、削除、監査、事故時連絡を協定・手順へ落とします。payloadとmetadata、国内通信と国外関係通信、リアルタイムと事後提供を分けます。
情報共有で得たindicatorを本番へ即投入せず、環境との関連、false positive、安全影響、block時の影響を確認します。受信、分析、配布、適用、効果、撤回まで追います。
官民共有の成熟度は渡したデータ量ではなく、必要な通信情報を適法・安全に渡し、受けた分析を事業停止なしで防御へ反映できる速さで測ります。
協議会情報を社内で孤立させない
守秘義務を守りながら、現場が実行できる検知・緩和策へ翻訳します。
情報共有・対策の協議会には、同意を得た基幹インフラ事業者や電子計算機等の供給者などが加わり、守秘義務を伴う情報共有が行われます。参加者一人のメールボックスへ閉じると、現場の防御へ届きません。反対に全社配信すれば守秘義務違反や攻撃者への漏えいを招きます。
受領情報を機密区分、配布先、利用目的、有効期限、解除条件へ分けます。SOC、CSIRT、OT、製品、法務、経営の誰が必要かをplaybookで決め、共有内容を直接転載せず、現場が実行できる検知・緩和策へ翻訳します。
実施後は検知件数、誤検知、block影響、未適用資産、終了日を戻します。一方向の受信箱ではなく、現場結果を共有へ返す循環を作ります。
ベンダーは顧客ごとの質問票より修正経路を作る
脆弱性caseを一元化し、影響版と更新を全顧客へ一貫して伝えます。
電子計算機やprogramの供給者は、政府から脆弱性情報の提供や対応要請を受ける可能性があります。顧客企業からも同じ脆弱性について影響、修正、回避策、SBOMを求められます。営業担当が顧客別に回答すると、版と期限が食い違います。
PSIRTを窓口に、affected version、攻撃条件、CVSSだけでない事業影響、patch、mitigation、利用可能性、更新失敗、EOLを製品別に管理します。政府・顧客・研究者の情報を一つのcase IDへ統合します。
取引先サイバーリスク管理では、報告期限、ログ保全、脆弱性対応、再委託先連絡を契約へ入れます。cloudやSaaSの障害が自社の特定重要電子計算機へ影響する場合を想定し、委託先の第一報を待たずに自社影響を判断できる監視を持ちます。
ベンダー回答の合格は「調査中」を早く送ることではなく、影響版、暫定回避、修正予定、検証方法、次回更新を同じcase IDで全顧客へ一貫して届けることです。
一つの訓練に委託先と所管報告を入れる
社内SOCだけの机上演習では、委託cloudの調査待ち、設備vendorの休日連絡、所管部門の承認、顧客への説明という実際の遅延が見えません。対象systemの運用委託、製品vendor、通信事業者、法務、広報、経営を含めたexerciseを行います。
scenarioは、正解が最初から分かるransomwareだけでなく、通常障害に見える制御遅延、盗まれた保守account、SaaSの不審通信など、対象該当性が途中で変わるものにします。訓練統制者は段階的にlog、顧客問い合わせ、政府からの照会を投入し、参加者が仮説を更新できるかを見ます。
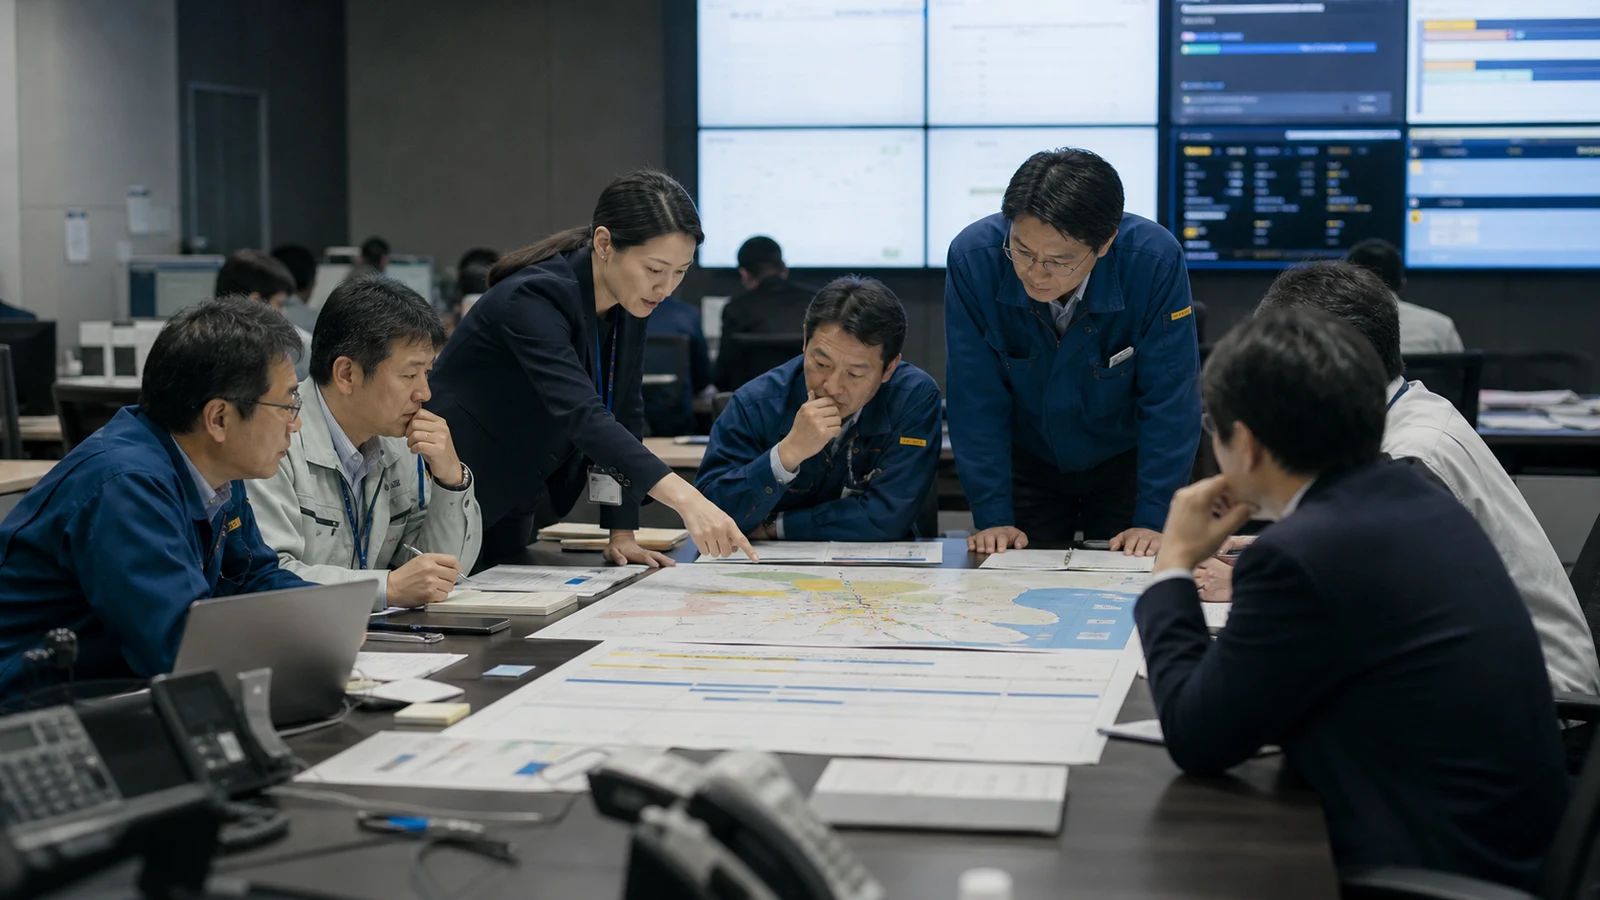
 全容不明の事象を使い、委託先照会、事業影響、封じ込め、第一報、顧客説明を同じ時間軸で試します。
訓練評価は報告書を期限内に出したかだけでなく、封じ込めを遅らせなかったか、安全停止を壊さなかったか、未確認を断定しなかったか、証拠を消さなかったかを採点します。指摘事項にはowner、期限、再試験日を設定します。
能動的サイバー防御時代の演習は、攻撃を当てる競技ではありません。全容不明でも事業を守り、委託先と政府へ整合した情報を更新し続ける組織能力を測ります。
exercise後の議事録を「連携を強化する」で終わらせません。例えば、保守vendorの初動が62分遅れた、対象system判定に資産ownerが必要だった、所管報告の承認で封じ込め担当が12分離席した、と時間と原因で残します。改善策は連絡網更新、権限委譲、監視追加、契約改定のいずれかへ落とします。
次回訓練では同じscenarioをなぞらず、修正したcontrolだけを短いdrillで再検証します。大規模演習を年一回待つと、改善が有効か分かるまで長すぎます。月次の連絡test、四半期の技術drill、年次の経営演習を分けます。
被害企業だけでなく、同じ製品を使う他事業者へ政府やvendorから注意情報が届く場面も試します。自社にindicatorが無かったことを「影響なし」とせず、対象version、exposure、log保持、回避策を確認して回答します。
取締役会向けには、攻撃手法の詳細より、停止中の社会機能、安全への影響、代替運転、復旧見込み、法令報告、顧客保護、経営判断待ちを一枚にまとめます。経営が技術調査の完了を待たず、追加要員、停止継続、外部支援、対外説明を判断できる情報粒度にします。
判断者と判断時刻も残します。
100日で一事業サービスを通す
資産、侵害、報告、共有、脆弱性、復旧を一つの演習で確かめます。
最初の25日で一つの重要サービスを選び、設備、computer、software、network、cloud、委託先、代替手段を結びます。
26日目から50日目は、侵害を仮定し、検知から事業影響判定、第一報、証拠保全、封じ込めを役割別に演習します。
51日目から75日目は、個人情報・業法・契約をmaster timelineへ統合し、数字変更と確報の履歴を試します。
76日目から100日目は、官民情報の受領と適用、ベンダー脆弱性、復旧、再発防止まで回します。KPIは影響判定時間、報告開始時間、更新遵守、証拠欠落、誤遮断、復旧目標との差です。
施行準備の完成条件は新法研修の受講率ではなく、未確定な侵害を一つ与えた時に、事業を守りながら正確な第一報と更新を継続できることです。
まとめ
反撃の議論を、初動で守る・止める・残す・伝える実務へ戻します。
能動的サイバー防御を、民間企業の反撃可否だけで読むと実務を外します。企業が整えるのは、重要システムの根拠、侵害と事業影響、複数報告、通信情報、共有情報、ベンダー修正を一つの対応へつなぐ力です。
制度対応の中心は新しい様式ではありません。攻撃の全容が分からない最初の数時間に、守る・止める・残す・伝えるを矛盾なく並行できる運用です。
参考情報
以下は2026年9月2日に確認した一次情報です。
よくある質問
気になる質問を開くと、本文の重要点を短く確認できます。
Q能動的サイバー防御で民間企業も攻撃者へ反撃できますか?
A一般企業へ第三者システムへ侵入する一般権限を与える制度ではありません。企業は自社環境の封じ込め、証拠保全、報告、復旧を行い、アクセス・無害化は政府の法的枠組みで扱われます。
Q全企業に特定重要電子計算機の届出義務がありますか?
A法律上の対象は基幹インフラに関係する対象事業者を中心に定められます。自社が対象か、どの電子計算機が対象かは、法律、政省令、事業所管の最新説明で確認します。
Qインシデントの全容が分かるまで報告を待てますか?
A具体的な期限と対象は最新の施行情報を確認します。運用上は、確認済み事実、推定、未確認を分けた第一報を作り、次回更新時刻を示して調査と報告を並行します。
Q通信ログを政府へ全て常時提供しますか?
A協定や法的要件に従い、目的、対象、項目、期間、安全管理を決めます。通信の秘密や個人情報を踏まえ、必要性を離れて無制限に全ログを渡す設計にはしません。
Q既存の個人情報漏えい報告は不要になりますか?
A一つの侵害に複数法令・業法・契約が適用され得ます。報告窓口や様式の一元化が進んでも、各義務の対象・期限・必要項目を確認し、同じ事実原本から整合した報告を作ります。
QSaaSや保守委託先の事故も自社報告へ関係しますか?
A委託先の事象が自社の対象systemや事業へ影響する場合があります。契約で第一報、ログ、影響版、復旧情報を確保し、自社側でも事業影響を判断できる監視と台帳を持ちます。