「クリアランスを持つ会社になれば、海外の機密案件を受注できる」。この理解は二つの点で危険です。会社に求められる情報保護能力と、実際に情報を扱う個人への適性評価は別です。さらに、評価を通過した人でも、仕事上知る必要のない情報まで見られるわけではありません。入口は資格集めではなく、どの行政機関から、どの契約で、何の情報を受け、誰のどの作業に必要かを確定することです。
重要経済安保情報の保護及び活用に関する法律は2024年に成立し、2025年5月に施行されました。行政機関が保有する重要経済基盤に関する一定の情報を指定し、必要な保護措置の下で民間事業者へ提供・保有させる枠組みです。政府調達、重要インフラ、先端技術などに関わる企業でも、自社の情報すべてが自動的に法律上の指定情報になるわけではありません。
会社の適合、個人の適性評価、案件上の取扱権限は三つの別手続です。一つを通過しても、残り二つを自動的に満たしません。
本記事は2026年9月5日に内閣官房の法律、制度概要、運用基準、諮問会議資料を確認しました。個別契約の対象性、輸出管理、労務・個人情報の判断は、所管行政機関と専門家へ確認してください。
最初の質問は情報を誰が指定したか
民間の社外秘と法律上の指定情報を根拠から分けます。
取引先が「機密」「社外秘」「クリアランス案件」と呼んでも、それだけで重要経済安保情報にはなりません。法律に基づき行政機関の長が指定し、その旨と取扱いが契約へ反映された情報かを確認します。民間企業が独自に秘密指定した設計図、営業秘密、防衛分野の別制度、個人情報は、それぞれ根拠と義務が異なります。
案件受付票には、情報の名称ではなく、指定根拠、指定した行政機関、指定期間、提供契約、管理番号、保有できる場所、複製・持出し・返還条件を書きます。契約前の提案段階で指定情報を受け取らないのか、採択後に初めて受けるのかでも準備の順序が変わります。
営業担当が「将来必要そう」という理由で全社へ制度対応を広げると、費用とプライバシー負担が膨らみます。予定案件について発注機関へ対象性、情報量、開始時期、必要人数、国外拠点・クラウド・再委託の可否を質問し、回答を残します。
契約書に秘密という語があるかではなく、法律上の指定者、指定情報、提供契約を特定できるかが制度適用の出発点です。
適合事業者は会社の設備と運用を見られる
施設、契約、管理、検査の継続費を拾います。
法律は、重要経済安保情報を提供・保有させる相手として、保護のために必要な施設設備を設置していることなど、政令上の基準へ適合する事業者を置きます。会社の信用だけでなく、情報を保管・利用する区画、入退室、通信、文書、教育、検査、事故対応を継続して運用できるかが問われます。
内閣官房の法律資料では、適合事業者は契約に従い、取扱業務を行わせる従業者の範囲を定め、必要な保護措置を講じます。契約には取扱者、管理者、施設、教育、提供・返還、保護に関する事項を具体化します。「ISO認証があるから足りる」「入退室カードがあるから足りる」と一つの対策で置き換えません。
本社が適合しても、地方工場、在宅勤務、海外子会社、共同研究先まで同じ範囲とは限りません。情報が通る場所を、受領、閲覧、加工、会議、印刷、保管、バックアップ、返還・廃棄まで線で描きます。図に含まれない場所へデータを送らない仕組みを先に作ります。
企業の準備費は金庫や認証装置だけではありません。専任管理、教育、棚卸し、ログ確認、監査、夜間事故対応、契約終了後の返還証明が続きます。受注額から初期設備だけを引く投資判断では、案件終了後も残る固定費を見落とします。
適性評価は社員全員への身辺調査ではない
必要な候補者、本人同意、調査情報の扱いを分けます。
行政機関の長は、重要経済安保情報を取り扱う業務を行った場合に漏らすおそれがないかを評価します。評価対象者の同意を得たうえで、重要経済基盤毀損活動との関係、犯罪・懲戒、情報取扱い上の非違、薬物、精神疾患、飲酒の節度、信用状態その他の経済状況など、法律が定める事項を調査します。
家族・同居人に関する一定の情報も調査項目に含まれるため、会社が軽い人事手続として説明すれば不信を生みます。何の案件で、なぜ本人が候補か、誰が評価を行い、会社へどの結果が通知され、情報を何に使い、相談・苦情をどこで受けるかを事前に説明します。
同意しないことと、評価の結果、配置・雇用上の取扱いを混ぜず、法令と運用基準に沿って扱います。人事担当者が家族の国籍や借入を独自に聞き集め、社内選考へ転用するのは制度の準備ではありません。会社は行政機関の評価手続と自社の人事判断の境界を文書化します。
適性評価の候補者は肩書や忠誠心で広く選ばず、指定情報を扱わなければ遂行できない業務から最小限に特定します。
評価通過後にもneed-to-knowが残る
案件・役割・期間ごとに実際の権限を狭くします。
適性評価で取扱い可能とされた人が100人いても、案件Aの設計者が案件Bの調達情報を見る理由はありません。適性評価は情報への包括的な閲覧券ではなく、漏えいのおそれに関する評価です。実際の権限は、案件、役割、情報区分、期間に応じて狭く付与します。
権限票には、閲覧だけ、編集、印刷、持出し、複製、外部提供、廃棄の別を置きます。異動、休職、退職、委託終了、案件離任が起きた日と権限停止日を一致させます。共有アカウントや、部署全員が入れるファイルサーバーへ指定情報を置かないことです。
一人へ全工程を集中させると、不正だけでなく誤操作も発見しにくくなります。受領と登録、複製承認、持出し、返還・廃棄は必要に応じて二人で確認します。小規模チームでは人数を増やすのではなく、管理者の確認を工程に組み込みます。
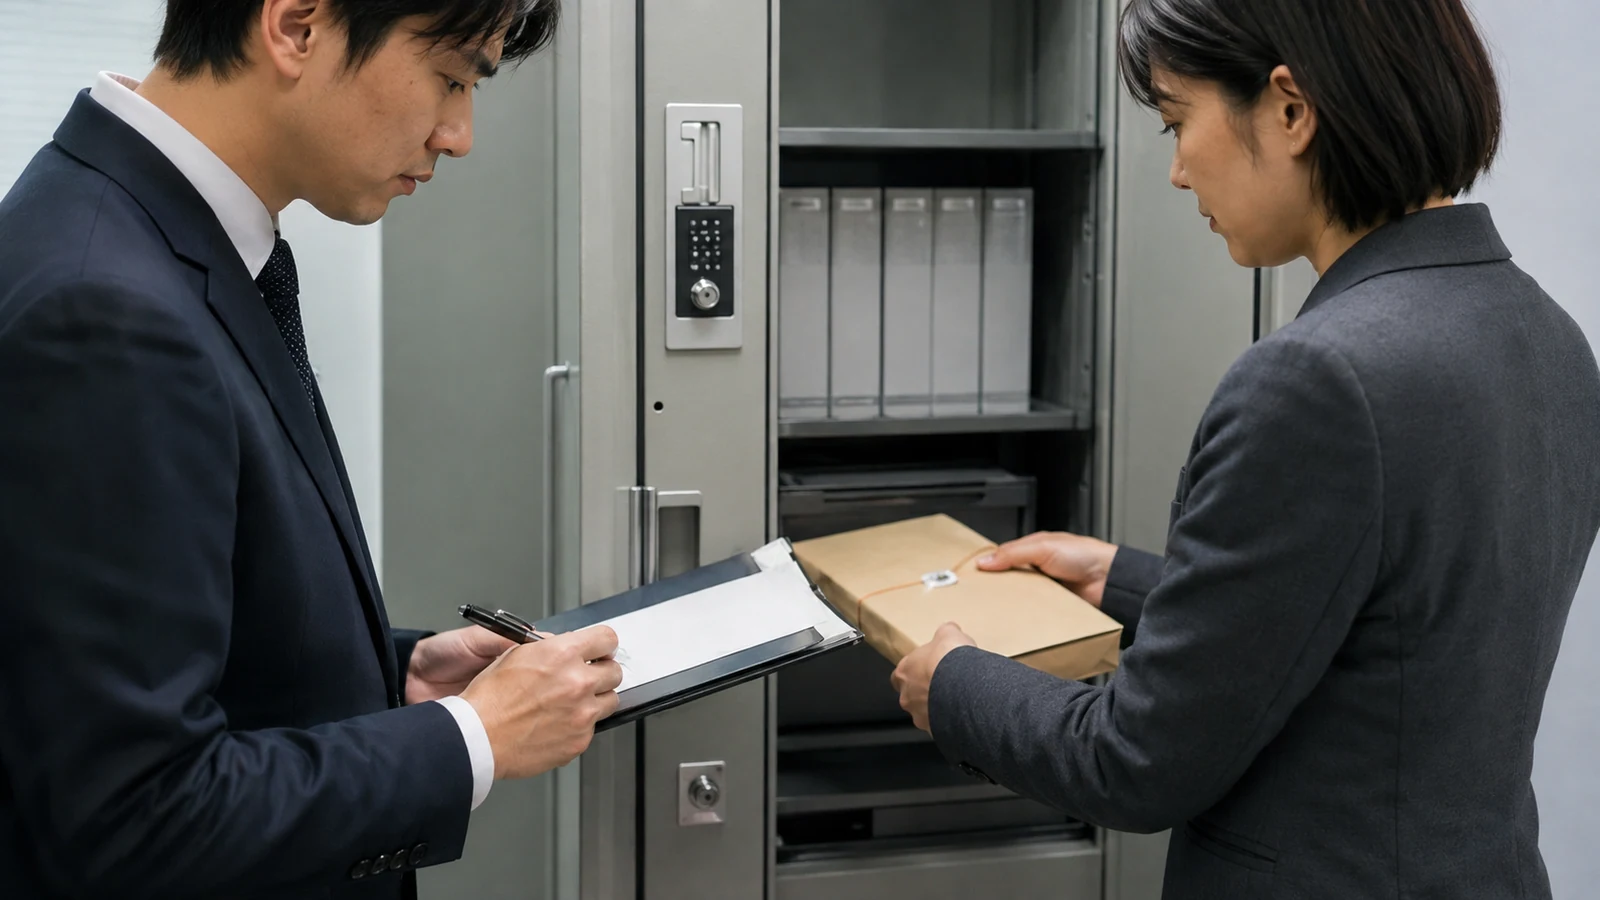 保管設備だけでなく、受領、登録、閲覧、返還を誰と誰が確認したかを追えるようにします。
システム境界はクラウド名ではなくデータ経路で決める
加工、会議、印刷、ログ、バックアップまで追います。
指定情報を扱う端末、ネットワーク、記録媒体、印刷機、会議室、バックアップを洗い出します。「社内クラウド」「国内リージョン」という呼び方だけでは、管理者、保守要員、ログ、複製先、国外からのアクセスが分かりません。契約で認められた範囲と、技術上実際にデータが通る範囲を照合します。
インターネット分離が必要か、暗号化方式、媒体制御、認証、監視、更新、脆弱性対応、時刻同期、ログ保存を発注機関の保護要件へ合わせます。一般系から機密系への転送がUSB一本だけなら、その一本の登録、検査、利用者、保管、消去を管理します。便利さを優先して個人メールやチャットへ写真を送る抜け道を残しません。
生成AI、翻訳、文字起こし、遠隔保守へ入力すれば、情報は新しい事業者とシステムへ渡ります。入力禁止を掲示するだけでなく、許可ツール、遮断、ログ、例外申請、出力からの漏えいを設計します。非人間IDとAIエージェントの管理で扱うサービスアカウントも、案件離任に合わせて止めます。
守る対象は完成した機密文書だけではありません。加工途中のファイル、会議音声、画面写真、ログ、バックアップにも指定情報が含まれるかを判定します。
取引先と委託先へ責任を丸投げしない
再提供、再委託、返還を行政機関との契約へ合わせます。
共同開発、試験、輸送、廃棄、システム保守を外部へ委ねる場合、相手へ情報を渡せる法的・契約上の条件を先に確認します。秘密保持契約を結べば再提供できるとは限りません。発注行政機関の同意、相手の適合、取扱者、施設、再委託、事故報告を契約へ落とします。
委託先監査では規程の有無だけでなく、対象案件の入退室ログ、権限棚卸し、媒体台帳、教育記録、返還証明をサンプルで見ます。親会社のセキュリティ評価を、情報が置かれる子会社・工場へそのまま適用しません。金融機関の第三者サイバーリスクと同じく、委託先の先にいる保守・クラウド事業者まで経路を描きます。
契約終了日にはアクセス停止、貸与品回収、原本返還、複製・バックアップの処理、証明書、残存秘密保持、事故連絡先を確認します。「削除しました」というメール一通では、どの媒体・複製が対象か分かりません。
漏えいの疑いを確定まで伏せない
保護状態を説明できない兆候から初動を始めます。
誤送信、端末紛失、無断閲覧、封印の破損、ログの欠落を見つけたとき、担当者が漏えいを確定してから報告する手順では遅れます。「疑い」の受付窓口、24時間連絡、初動責任者、証拠保全、影響拡大防止、行政機関への報告を決めます。
端末を初期化する、メールを消す、関係者全員へ詳細を転送すると証拠や情報をさらに広げます。利用停止と隔離、ログ・端末の保全、伝達範囲の限定を初動カードにします。サイバー事故と物理文書の紛失で連絡先が分かれても、司令塔は一つにします。
訓練は「標的型メールを見破れるか」だけにしません。会議後に資料が一部足りない、退出ログと貸出台帳が合わない、委託先担当者が退職したのにアカウントが残るといった業務事故を使います。OTセキュリティ導入と接続する工場では、安全を止めずにネットワークを隔離する手順も確認します。
事故報告の基準は漏えい確定ではなく、指定情報を失った、予定外の人が触れた、保護状態を説明できないという兆候です。
教育は全社員向けと取扱者向けを分ける
知識ではなく案件の動線と事故報告を練習します。
全社員には、指定情報の存在を必要以上に知らせず、管理区域、撮影、来訪者、誤受信、相談窓口など接触し得る場面を教えます。取扱者には情報ごとの権限、複製、会議、持出し、事故、終了時の返還を訓練します。管理者には契約、権限承認、検査、行政機関との連絡を加えます。
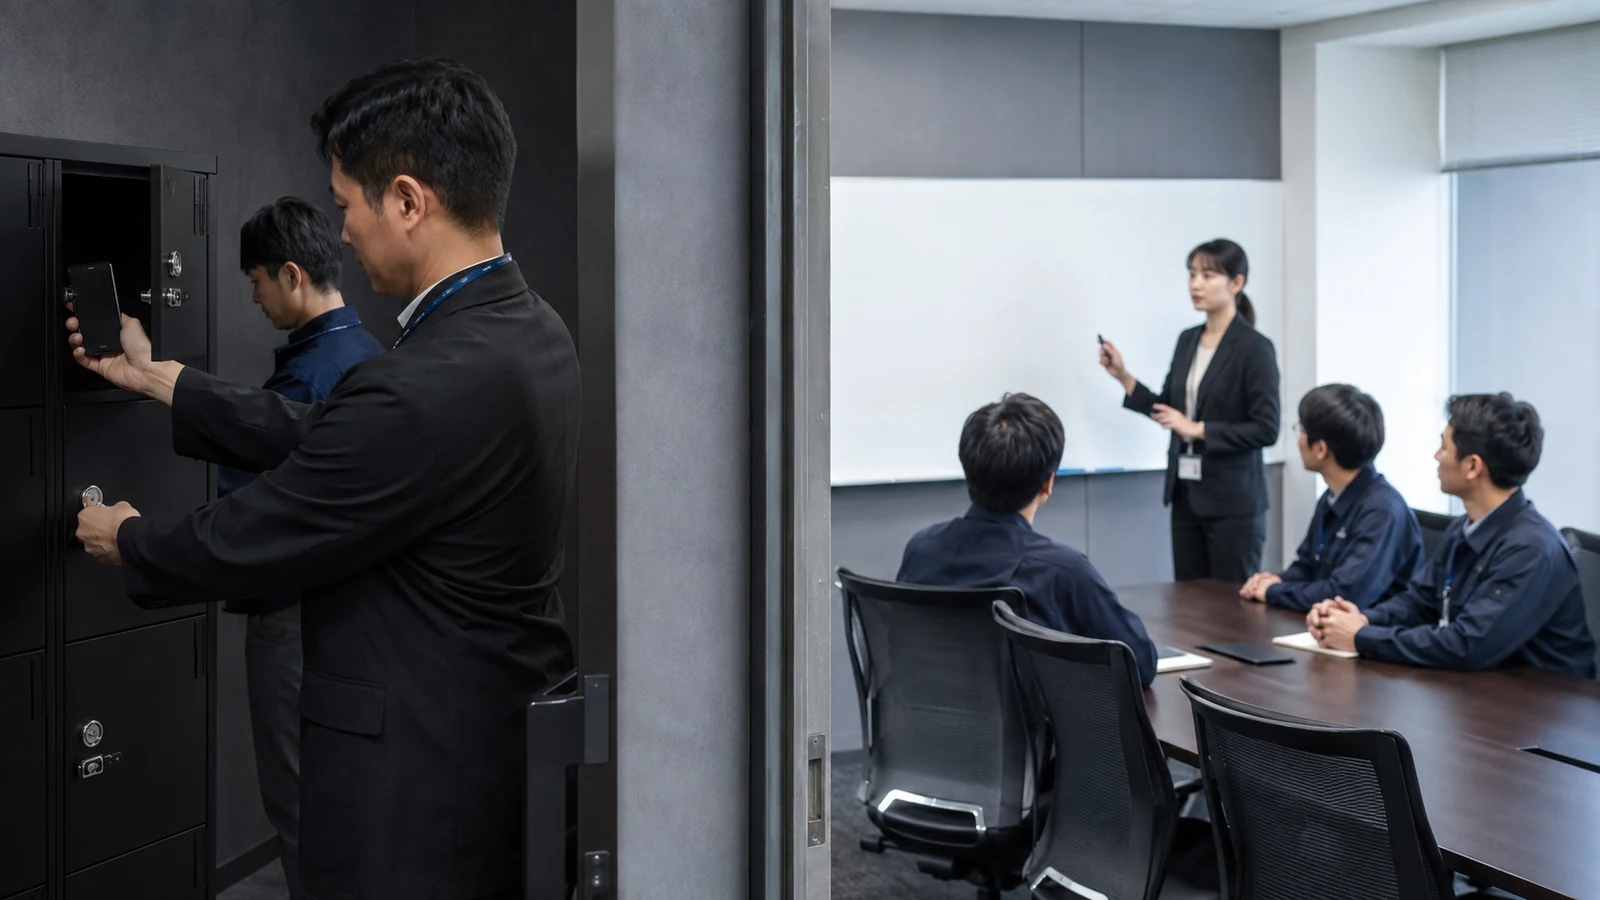 制度の一般説明より、入室、端末保管、会議、退出時確認を案件の動線で練習します。
理解度テストだけで合格にせず、正しい保管場所へ登録できるか、印刷物を数えられるか、誤送信の疑いを報告できるかを演習します。高得点でも共有IDを使っていれば運用は不合格です。年1回の一斉研修に加え、案件参加時、役割変更時、インシデント後に短い訓練を入れます。
制度の扱う調査事項はセンシティブです。噂や偏見を生まないよう、適性評価の詳細を人事評価や雑談へ持ち込ませず、相談・苦情の経路を周知します。情報を守る制度が、従業員のプライバシーを無秩序に侵す口実にならない統制が必要です。
受注判断は売上から保護の固定費を引く
設備・管理・終了後の費用を粗利から差し引きます。
候補案件ごとに、受注確率、契約額、粗利、必要人数、準備期間を置きます。そこから管理区域、端末・ネットワーク、専任管理者、教育、監査、保守、適性評価に伴う調整、契約終了後の保管・返還を引きます。一案件だけで専用設備を持つのか、複数案件へ適法に共用できるのかで投資回収は変わります。
案件を逃したくないために人数を広く申請すると、教育・権限・プライバシーの負担が増えます。少なすぎれば休職・退職で業務が止まります。主担当、代替者、管理者を役割から算出し、採用や異動の所要期間も入れます。
参入の撤退条件も先に置きます。対象案件を一定期間受注できない、保護費が粗利を超える、必要人員を確保できない、行政機関の条件と自社の海外運用が両立しない場合です。制度対応済みという看板を目的にせず、守れる案件だけを引き受けます。
クリアランス対応の投資判断は認定取得数ではなく、指定情報を必要最小限の人と場所で守り、契約終了まで利益と説明責任を両立できるかです。
90日準備は案件台帳から始める
案件、経路、最小人数の順で実装します。
最初の30日で、見込案件、行政機関、指定情報の有無、契約時期、取扱作業、必要人数、場所、委託先を棚卸しします。制度対象外の社内機密と混ぜず、情報区分表を作ります。発注機関へ未確認の項目は推測で埋めません。
次の30日で、取扱区域、システム境界、権限、文書・媒体、教育、事故、返還を設計し、必要設備と人件費を見積もります。適性評価候補者へ目的、手続、同意、情報利用、相談を説明する資料を法務・人事と確認します。
最後の30日で、受領から返還まで架空資料を使って通します。権限のない社員が入室できないか、印刷物の枚数が合うか、委託先へ誤送信した想定で連絡できるか、担当者退職日に権限を止められるかを試します。止まった工程を直してから実情報を受けます。
最初に適性評価の人数を集めるのではなく、案件と情報経路を確定し、その業務に不可欠な人だけを評価候補へする順序を守ります。
参考情報
法律、制度概要、運用基準、施行状況の政府資料です。
以下は2026年9月5日に確認した一次情報です。
よくある質問
気になる質問を開くと、本文の重要点を短く確認できます。
Qセキュリティ・クリアランスは会社が取得する資格ですか?
A会社側の保護能力に関する適合と、指定情報を扱う個人への適性評価を分けます。さらに適性評価を通過した個人にも案件ごとの取扱権限が必要です。
Q防衛・半導体企業の全社員が適性評価を受けますか?
A業界名だけで全社員が対象になるわけではありません。指定情報を扱わなければ遂行できない業務から候補者を必要最小限に定め、本人同意を得た手続へ進みます。
Q適性評価では何が調べられますか?
A法律は、重要経済基盤毀損活動との関係、犯罪・懲戒、情報取扱い上の非違、薬物、精神疾患、飲酒の節度、信用状態その他の経済状況などの事項を定めています。公式説明と告知を本人へ行います。
QNDAを結べば重要経済安保情報を委託先へ渡せますか?
ANDAだけでは足りません。提供契約、行政機関の条件、相手の適合、取扱者・施設、再委託、事故、返還を確認し、許された範囲だけで扱います。
Q国内クラウドなら指定情報を保存できますか?
A国内という表示だけでは判断できません。契約上認められたシステムか、管理者、保守、複製、バックアップ、国外アクセス、ログ、終了時削除をデータ経路で確認します。
Q適性評価を通過した人はすべての機密を見られますか?
A見られません。評価結果とは別に、案件・役割・情報・期間ごとのneed-to-knowで権限を付与します。異動や案件離任時には直ちに停止します。
Q制度対応を始める最初の作業は何ですか?
A見込案件ごとに行政機関、指定情報の有無、提供契約、取扱作業、場所、委託先、時期を確かめます。その後に情報経路を描き、必要人数と設備を決めます。